一、背景和价值
背景:责任库存的数据属于敏感信息,不同部门之间和小组都是不允许相互查看的,需进行数据权限控制。
价值:控件各位部门相互查看数据,防止各自库存外泄,完善系统的数据查看控制权限。
二、需求描述
1. 当前逻辑:责任库存分摊,汇总和明细界面 ,责任人字段的搜索条件,用来控制用户的数据查询权限,若当前用户开启了权限码【M3272】,则当前登录用户可以选择所有人的名字进行查责任库存,反正若没有开始,则默认只能查看自己的责任库存,搜索框禁用不能选择。
2. 修改后的逻辑
1)查看所有人
A.开权限码【M3272】后,则汇总和明细界面 ,默认为空,搜索所有数据,并且可以选择查看所有人的数据。----这个权限最大
2)查看部门内的数据
A.若无开启权限码【M3272】且ERP组织架构的最细部门属于底下普通员工,则只能看到自己的责任库存数据(汇总和明细界面 ,责任人字段选中自己,选择框属于禁用状态)
B.若开启权限码【M3272】并且ERP组织架构的最细部门属于底下普通员工和一级,二级的部门负责人,同上述第1点A能查看所有人。
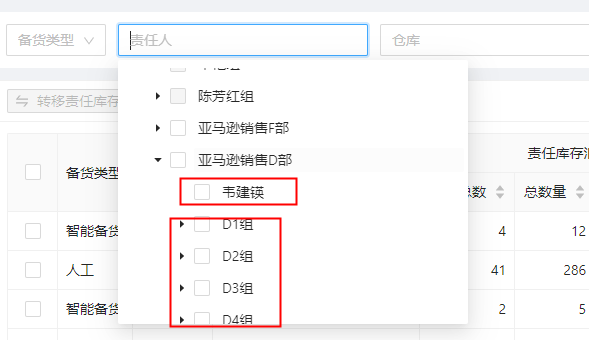
C.如下图韦建瑛 是属于2级的部门负责人,登录系统后,责任的搜索框只能选择 亚马逊销售D部下面的所有小组的人员。
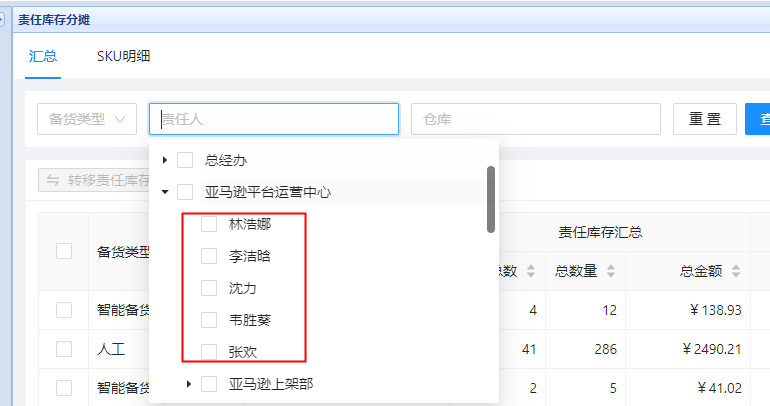
D.如下图林浩娜等人 登录系统后,责任的搜索框只能选择 亚马逊平台运营中心下面的所有小组的人员。
3)查看指定人
①参数设置-新增功能菜单-数据查看权限设置,字段分别为 《查看人》,《被查看人》两个字段都是多选,非必填。
②案例说明:若当前查看人设置了